Je moet aantoonbaar voldoen aan NEN 7510
Als zorgaanbieder werk je verplicht volgens NEN 7510, NEN 7512 en NEN 7513. Heb je een certificaat op de versie van 2017? Dan moet de overgang naar NEN 7510:2024 vóór 20 februari 2027 rond zijn.
NEN 7510 en ISO 27001
VeeHa helpt zorgaanbieders, leveranciers in de zorg en mkb-organisaties om informatiebeveiliging praktisch in te richten en klaar te worden voor certificering op NEN 7510:2024, ISO 27001:2022 of allebei. Zonder papieren tijger, in je eigen werkomgeving en met een vaste adviseur die de zorg en het certificeringsproces van binnenuit kent.
Herkenbaar?
Als zorgaanbieder werk je verplicht volgens NEN 7510, NEN 7512 en NEN 7513. Heb je een certificaat op de versie van 2017? Dan moet de overgang naar NEN 7510:2024 vóór 20 februari 2027 rond zijn.
Je verliest opdrachten zolang je informatiebeveiliging niet aantoonbaar is. Je wilt een certificaat, maar wel een ISMS dat bij je organisatie past.
Sinds 15 augustus 2026 is de Nederlandse invulling van NIS2 van kracht. Je wilt weten wat er van je bestuur en organisatie wordt verwacht, en wat je eerst moet doen.
Je team heeft het al druk. Je zoekt een aanpak die aansluit op hoe jullie werken, met documenten die worden gebruikt in plaats van die in een la verdwijnen.
Diensten
Maatwerk, geen standaardpakket. Je krijgt de ondersteuning die past bij je organisatie, je sector en je deadline.
Kerndienst
Van nulmeting tot een werkend ISMS dat klaar is voor de certificeringsaudit: voor NEN 7510:2024, ISO 27001:2022 of beide in één traject. Meestal in 6 tot 12 maanden.
Lees meer over NEN 7510- en ISO 27001-implementatieCertificaten op NEN 7510:2017 zijn geldig tot 20 februari 2027. Met een gap-analyse en een helder plan ben je op tijd klaar voor de overgangsaudit.
Lees meer over Overgang naar NEN 7510:2024Je certificaat behouden zonder dat het een jaarlijkse inhaalslag wordt. Met interne audits en desgewenst VeeHa als ISMS-manager.
Lees meer over Onderhoud na certificeringValt je organisatie onder de Cyberbeveiligingswet? We vertalen NIS2 naar concrete maatregelen, van impactanalyse tot meldplicht.
Lees meer over Cybersecurity- en NIS2-adviesEen onafhankelijke interne audit NEN 7510, ISO 27001 of ISO 9001, uitgevoerd zoals een certificerende instelling dat doet.
Lees meer over Interne auditsTijdelijk een ervaren CISO of security officer aan boord, bijvoorbeeld bij een vacature, een audit of de start van een traject.
Lees meer over Interim CISOBekijk alle diensten, van nulmeting en risicoanalyse tot crisisoefening
Waarom VeeHa
Werkwijze
Elke organisatie is anders, maar een goed traject volgt altijd dezelfde logica. Je weet vooraf wat er gebeurt, wat het van je vraagt en wanneer je klaar bent voor de audit.
We bespreken je aanleiding, deadline en scope.
We meten waar je staat ten opzichte van de norm.
Samen bouwen we het ISMS in je eigen omgeving.
We toetsen of alles werkt voordat de auditor komt.
We bereiden je voor en zijn erbij als je dat wilt.
Wie je spreekt
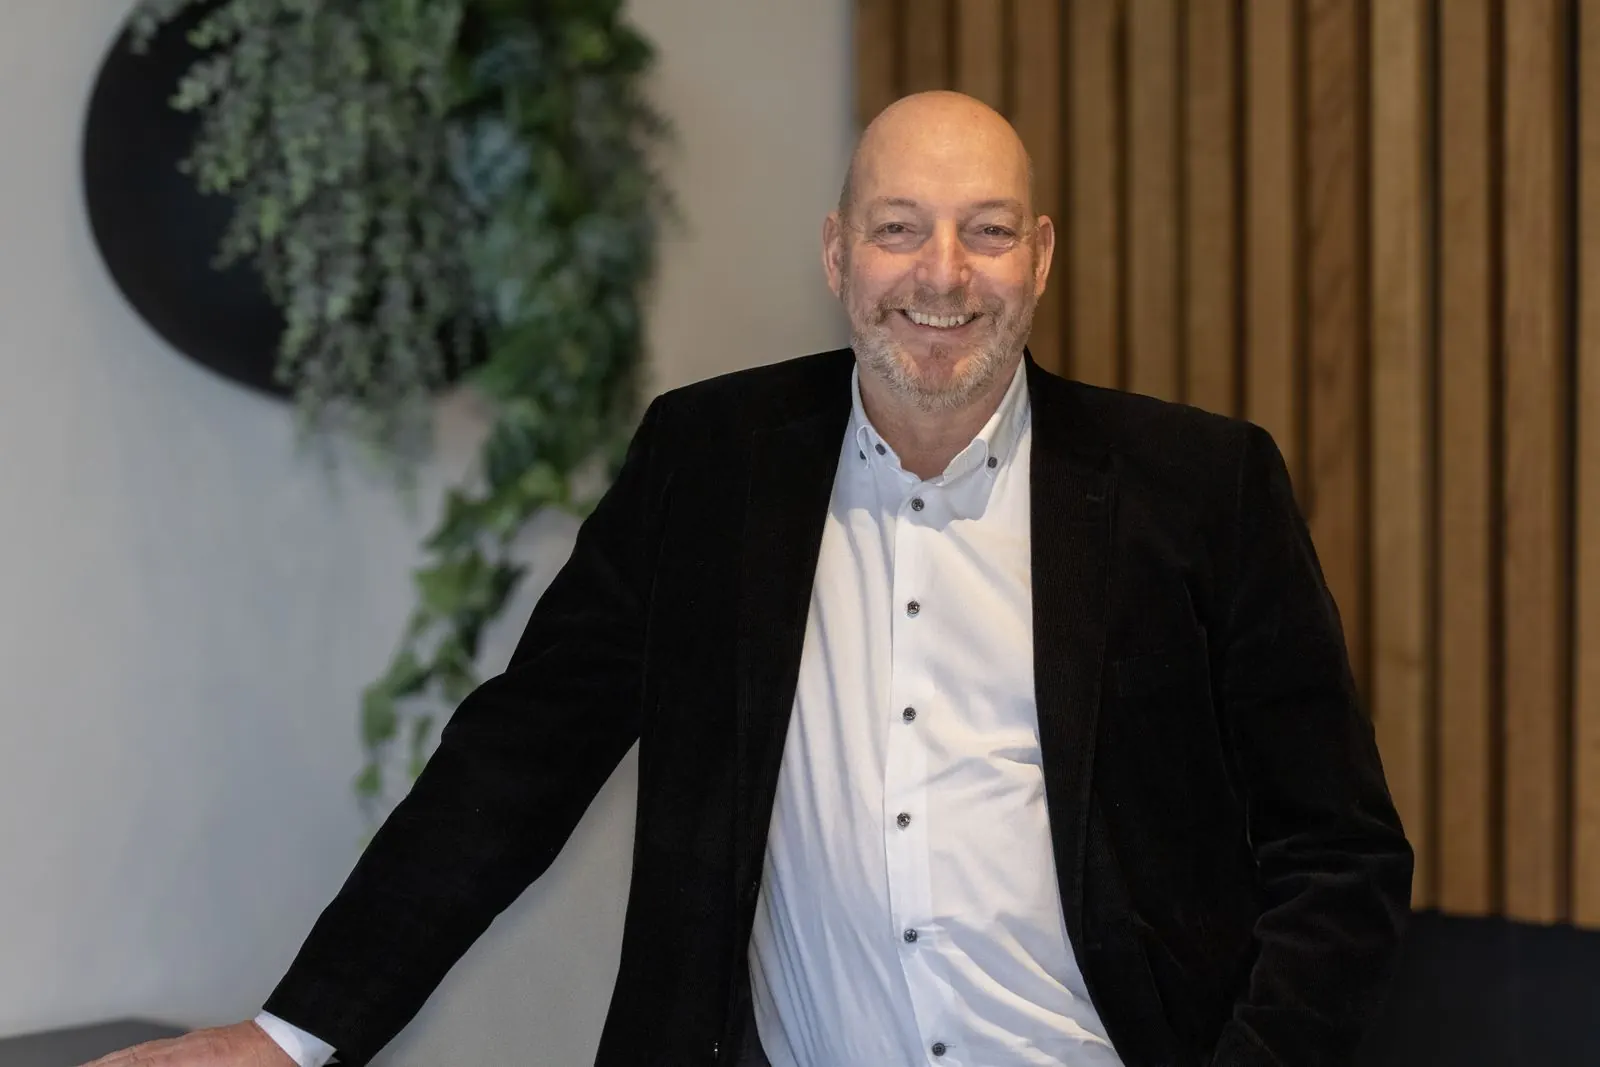
Bij VeeHa werk je met één vaste adviseur. Jan Willem is gekwalificeerd lead auditor voor meerdere certificerende instellingen en auditeert en implementeert al ruim tien jaar managementsystemen bij zorgorganisaties en zorggerelateerde ICT-leveranciers, met NEN 7510 en ISO 27001 als basis. Hij kent de praktijk van de zorg dus van binnenuit. Daarvoor werkte hij bij een zorgverzekeraar, op het snijvlak van business en ICT.
Naast zijn advieswerk voert hij als lead auditor certificeringsaudits uit voor NEN 7510, ISO 27001 en ISO 9001, voor twee certificerende instellingen. Hij weet dus precies waar een auditor naar kijkt. Organisaties die hij adviseert, auditeert hij nooit: advies en audit blijven strikt gescheiden.
Zelf aan de slag
Meet in 15 tot 20 minuten hoe volwassen je informatiebeveiliging is, verdeeld over 12 domeinen van NEN 7510 en ISO 27001, met 10 zorgspecifieke vragen uit NEN 7510:2024. Je ziet direct je score en drie verbeterkansen.
Start de scan over ISMS-volwassenheidsscanWat de wet van zorgaanbieders vraagt, waarom certificering loont, een stappenplan in tien stappen en de kosten. Met een keuzehulp: NEN 7510, ISO 27001 of beide?
Lees en download over Whitepaper: nut en noodzaak van ISO 27001 en NEN 7510Beantwoord door Jan Willem van Hoorn, lead auditor NEN 7510 en ISO 27001. Staat je vraag er niet bij? Stel hem gerust; je krijgt binnen 24 uur een reactie.
Ben je zorgaanbieder, dan moet je volgens de wet werken volgens NEN 7510, aangevuld met NEN 7512 en NEN 7513. Leveranciers in de zorg kiezen vaak voor NEN 7510, soms in combinatie met ISO 27001. Buiten de zorg is ISO 27001 de gangbare norm. Omdat beide normen dezelfde opbouw hebben, richten we desgewenst één ISMS in dat beide afdekt. Lees ook ISO 27001 of NEN 7510: de verschillen.
Ja, als je een certificaat hebt op NEN 7510:2017. Die certificaten zijn geldig tot 20 februari 2027. Plan de overgang daarom ruim op tijd; een gap-analyse laat zien wat er moet gebeuren. Lees meer over de overgang naar NEN 7510:2024.
Nee. Een certificaat wordt afgegeven door een certificerende instelling die daarvoor is geaccrediteerd, in Nederland door de Raad voor Accreditatie (RvA). VeeHa begeleidt je tot je klaar bent voor de certificeringsaudit en kan je ook tijdens de audit ondersteunen.
Voor een mkb-organisatie gemiddeld 6 tot 12 maanden. Dat hangt af van je startpunt, de scope en de tijd die je zelf kunt vrijmaken. Na de nulmeting krijg je een realistische planning.
Reken op ongeveer 4 uur per week voor de interne trekker, plus af en toe tijd van management en sleutelpersonen voor bijvoorbeeld de risicoanalyse en de management review.
Hybride. Workshops en interviews doen we graag op locatie; het uitwerkwerk gebeurt vaak op afstand, in je eigen Microsoft 365- of Atlassian-omgeving.
Plan een vrijblijvend kennismakingsgesprek; je krijgt binnen 24 uur een reactie. Jan Willem kijkt met je naar je situatie, je deadline en de beschikbare tijd, en vertelt eerlijk wat haalbaar is.