Registratieplicht
Organisaties die onder de wet vallen, registreren zich bij het NCSC in het nationale entiteitenregister.
Wet · NIS2
Sinds 15 augustus 2026 geldt de Cyberbeveiligingswet, de Nederlandse invulling van de Europese NIS2-richtlijn. Valt jouw organisatie eronder? Dan gelden er een registratieplicht, een zorgplicht en een meldplicht, en is het bestuur zelf verantwoordelijk.
Voor wie
De Cyberbeveiligingswet (Cbw) geldt voor organisaties die essentiële of belangrijke diensten leveren in 18 sectoren, waaronder energie, drinkwater, digitale infrastructuur, ICT-dienstverlening, gezondheidszorg, overheid en vervoer. In de regel gaat het om middelgrote en grote organisaties; sommige organisaties vallen er ongeacht hun omvang onder.
Organisaties moeten zelf vaststellen of ze onder de wet vallen. Ook als je er niet direct onder valt, krijg je er vaak mee te maken: klanten die onder de Cbw vallen, moeten hun toeleveringsketen beveiligen en stellen daarom eisen aan hun leveranciers.
Verplichtingen
Organisaties die onder de wet vallen, registreren zich bij het NCSC in het nationale entiteitenregister.
Passende en evenredige maatregelen om de risico's voor je netwerk- en informatiesystemen te beheersen, inclusief de beveiliging van je toeleveringsketen.
Significante incidenten meld je in stappen: een vroegtijdige waarschuwing binnen 24 uur, een incidentmelding binnen 72 uur en een eindrapport uiterlijk een maand later.
Het bestuur keurt de maatregelen goed, ziet toe op de uitvoering en moet voldoende kennis hebben en een passende training volgen.
Toezichthouders kunnen boetes opleggen, voor essentiële entiteiten tot € 10 miljoen of 2% van de wereldwijde jaaromzet, voor belangrijke entiteiten tot € 7 miljoen of 1,4%.
Aanpak
Een ISMS volgens ISO 27001 sluit goed aan op de zorgplicht. Zo werk je in één keer aan de wet en aan aantoonbaarheid.
Sector, omvang en rol in de keten. We helpen je dit te onderbouwen.
Registratie bij het NCSC en heldere rollen voor bestuur en organisatie.
Een gap-analyse ten opzichte van de zorgplicht, met ISO 27001 of de BIO2 als kapstok.
Een procedure die de termijnen van 24 uur, 72 uur en een maand haalbaar maakt, en een oefening met je crisisteam.
Classificeer en beoordeel kritische leveranciers en leg afspraken vast.
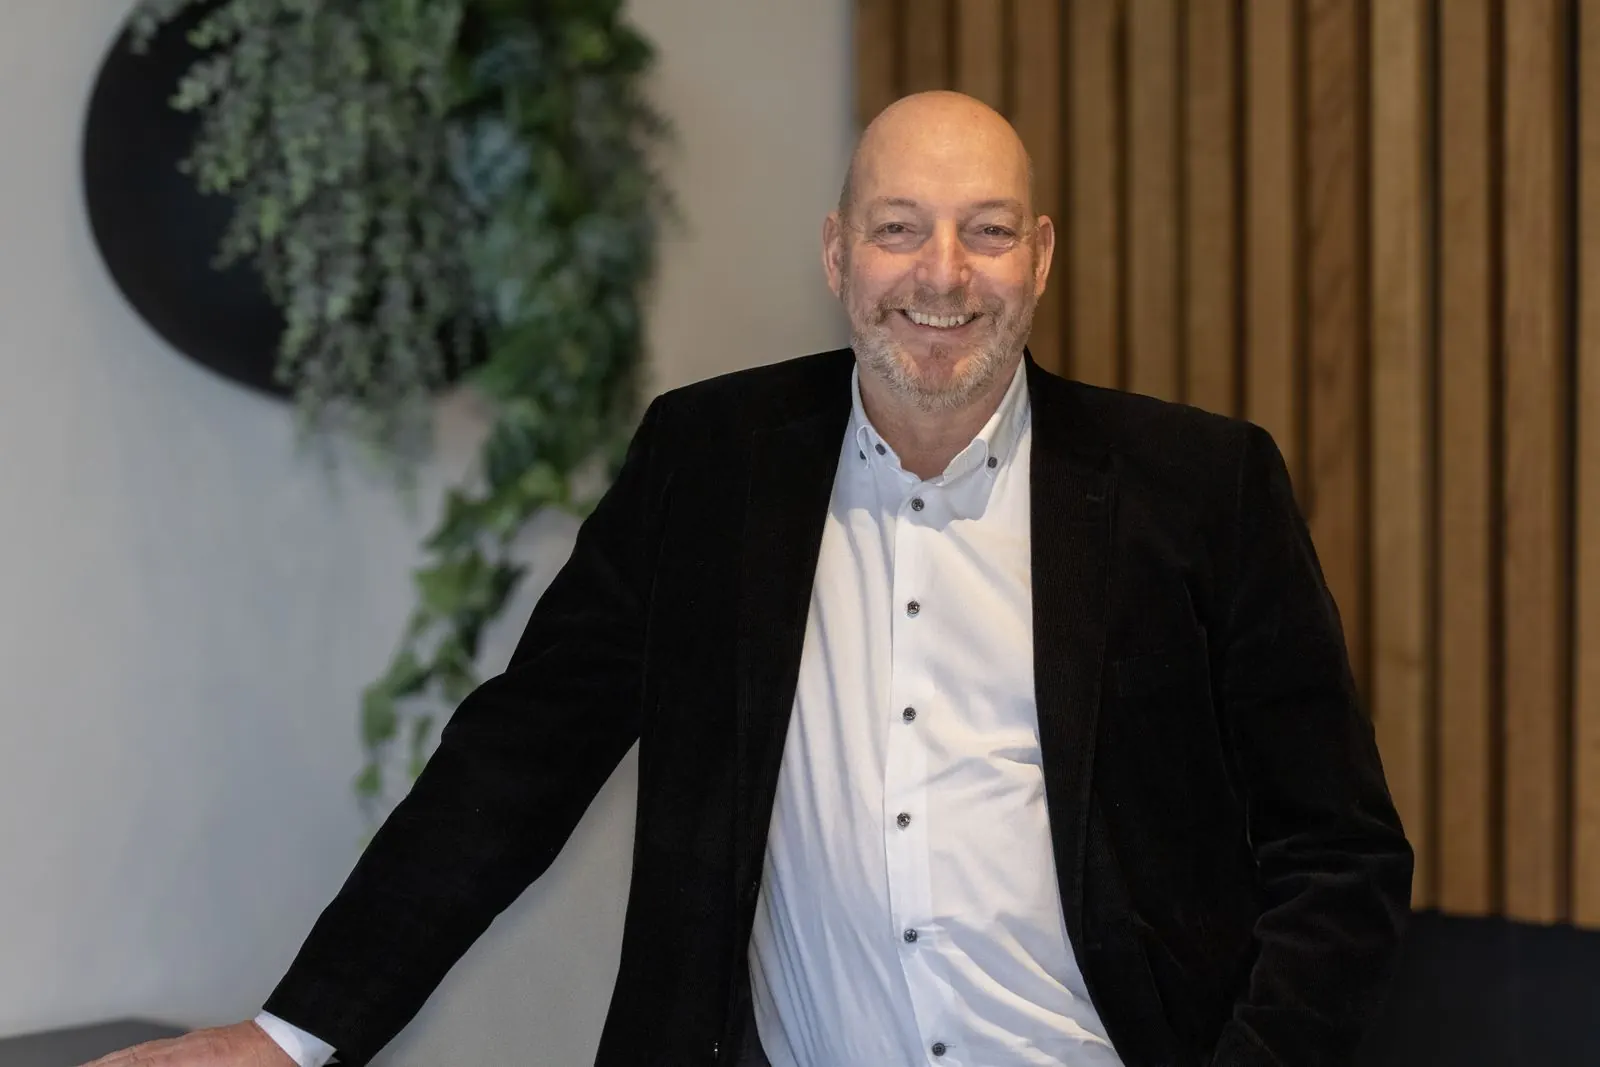
Beantwoord door Jan Willem van Hoorn, lead auditor NEN 7510 en ISO 27001. Staat je vraag er niet bij? Stel hem gerust; je krijgt binnen 24 uur een reactie.
De Cyberbeveiligingswet is op 15 augustus 2026 in werking getreden, samen met de Wet weerbaarheid kritieke entiteiten.
Voor de meeste verplichtingen niet. Voor de kennis- en trainingseisen voor bestuurders geldt een termijn van twee jaar. Begin daarom nu met de registratie en een gap-analyse.
Nee. De wet schrijft geen certificaat voor. Een ISMS volgens ISO 27001 is wel een beproefde manier om de zorgplicht in te vullen en aantoonbaar te maken.
Mogelijk wel. Klanten die onder de wet vallen, stellen eisen aan hun leveranciers. Als je IT-diensten of software levert aan zulke organisaties, kun je die eisen verwachten.
NIS2 is de Europese richtlijn. De Cyberbeveiligingswet is de Nederlandse wet die de richtlijn invoert en de Wet beveiliging netwerk- en informatiesystemen (Wbni) vervangt.
Plan een vrijblijvend kennismakingsgesprek; je krijgt binnen 24 uur een reactie. Jan Willem kijkt met je naar je situatie, je deadline en de beschikbare tijd, en vertelt eerlijk wat haalbaar is.